Kali Linux jako narzędzie do praktycznych testów bezpieczeństwa
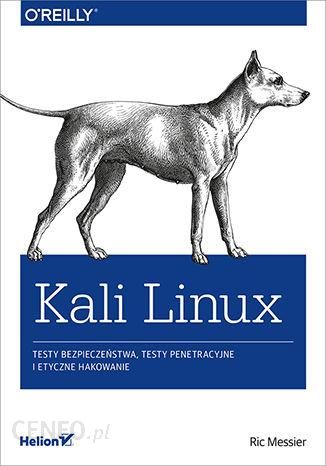
Kali Linux. Testy bezpieczeństwa, testy penetracyjne i etyczne hakowanie to pozycja, która prowadzi czytelnika przez możliwości tej specjalistycznej dystrybucji Linuksa. Kali Linux została stworzona z myślą o zadaniach związanych z bezpieczeństwem IT i udostępnia kilkaset narzędzi, które wspierają działania od testowania zabezpieczeń, przez tworzenie exploitów, po dekodowanie aplikacji oraz analizę nadużyć i incydentów.
W praktyce oznacza to, że książka pomaga uporządkować chaos możliwości. Nawet doświadczeni specjaliści mogą czuć się przytłoczeni liczbą narzędzi. Dlatego nacisk położono nie tylko na opis funkcji, ale też na dobór narzędzia do konkretnego testu — tak, aby działania były świadome i skuteczne.
Jeśli interesuje Cię podejście typu Kali Linux. Testy bezpieczeństwa, testy penetracyjne i etyczne hakowanie, ta książka jest zaprojektowana jako praktyczny przewodnik: od podstaw systemu, przez metody testowania sieci i aplikacji, aż po raportowanie wyników.
Co znajdziesz w książce: narzędzia, metody i realne scenariusze
Najwięcej miejsca poświęcono narzędziom, które nie są tak popularne w innych dystrybucjach Linuksa. Dzięki temu czytelnik nie ogranicza się do ogólnych haseł, lecz poznaje rozwiązania przydatne w scenariuszach związanych z rekonesansem, wyszukiwaniem podatności oraz testami infrastruktury.
W książce omówiono m.in. metody testowania:
- sieci, w tym rekonesans i identyfikację słabych punktów
- aplikacji WWW, z uwzględnieniem ataków i automatyzacji działań
Ważnym wątkiem są też kwestie bezpieczeństwa systemów IT: podatności, które uzasadniają przeprowadzanie odpowiednich testów, oraz podejście do ich wykrywania i interpretacji. To podejście wspiera etyczne działania w kontrolowanych warunkach — tam, gdzie testowanie ma sens i jest prowadzone zgodnie z zasadami.
Od podstaw Kali Linux do testów: sieć, szyfrowanie i rekonesans
Książka startuje od uporządkowania fundamentów. Zanim przejdziesz do bardziej zaawansowanych tematów, poznasz genezę systemu Linux, opis samego systemu oraz drogę uzyskania i instalacji Kali Linux. Jest też mowa o środowiskach graficznych oraz pracy w wierszu poleceń.
W części praktycznej znajdziesz informacje dotyczące zarządzania kontami użytkowników, usługami, pakietami oraz dziennikami. To szczególnie ważne, bo testy bezpieczeństwa wymagają stabilnego środowiska oraz umiejętności obserwacji tego, co dzieje się w systemie.
Dopiero potem książka przechodzi do testów bezpieczeństwa sieci. Omawia testy bezpieczeństwa, testowanie sieci, testowanie szyfrowania, przechwytywanie pakietów i ataki podsłuchowe. Następnie wchodzi w rekonesans: od rozumienia, czym jest rekonesans, przez biały wywiad, rekonesans DNS i whois, aż po rekonesans pasywny oraz skanowanie portów i usług.
Podatności, eksploity i platforma Metasploit
W kolejnych rozdziałach książka skupia się na tym, jak przejść od obserwacji do weryfikacji zagrożeń. Dowiesz się, czym jest podatność i jak klasyfikuje się różne jej typy: lokalne, zewnętrzne, podatności urządzeń sieciowych oraz podatności baz danych. Pojawia się też temat wykrywania nieznanych podatności — czyli podejścia, które nie kończy się na „oczywistych” scenariuszach.
Wątek automatycznych eksploatów wyjaśnia, czym jest exploit, oraz jak działa baza eksploitów. W tym kontekście omówiono Metasploit i Armitage, a także inżynierię społeczną. Dzięki temu czytelnik rozumie, że testy bezpieczeństwa to nie tylko narzędzia techniczne, ale też procesy i metody prowadzenia działań.
Platforma Metasploit jest przedstawiona szerzej: od wyszukiwania obiektów ataku i eksploracji testowanego obiektu, przez interfejs Meterpreter, rozszerzanie uprawnień, aż po ekspansję do innych sieci oraz utrzymanie dostępu. To spójna ścieżka od rozpoznania do dalszych kroków w kontrolowanym procesie testowania.
Sieci bezprzewodowe, Bluetooth i Zigbee oraz testowanie aplikacji WWW
Rozdział o bezpieczeństwie sieci bezprzewodowych obejmuje dziedzinę łączności bezprzewodowej, ataki na sieci Wi‑Fi i narzędzia testujące. Książka porusza też łamanie haseł do sieci bezprzewodowych, podszywanie się oraz testowanie protokołu Bluetooth i Zigbee.
W kontekście aplikacji WWW omawiana jest architektura aplikacji WWW oraz typowe ataki na strony WWW. Pojawiają się zagadnienia serwerów proxy i automatyzacji ataków na strony WWW, a także wstrzykiwanie zapytań SQL. To wszystko jest uzupełnione o inne testy, które pomagają ocenić bezpieczeństwo warstwy aplikacyjnej.
Jeśli szukasz materiału, który łączy praktyczne podejście z rozumieniem mechanizmów, ta książka pasuje do idei „Kali Linux. Testy bezpieczeństwa, testy penetracyjne i etyczne hakowanie” — bo prowadzi przez proces, a nie tylko listę komend.
Łamanie haseł, zaawansowane techniki i utrzymanie dostępu
Rozdział poświęcony łamaniu haseł omawia magazyn haseł, pozyskiwanie haseł oraz lokalne i zdalne łamanie haseł. Osobno opisano łamanie aplikacji WWW, co pozwala spojrzeć na problem haseł nie tylko jako osobny proces, ale też jako element większych łańcuchów ataku.
W części o zaawansowanych technikach i pojęciach książka wprowadza podstawy programowania, omawia błędy w kodzie oraz tworzenie modułów Nmap. Dodatkowo pokazuje rozszerzanie platformy Metasploit, deasemblację i inżynierię odwrotną, a także utrzymywanie dostępu i zacieranie śladów.
Ważne jest to, że te tematy są osadzone w logice testowania: chodzi o rozumienie, jak działają mechanizmy oraz jak oceniać skutki w ramach odpowiedzialnych działań. To podejście jest zgodne z duchem etycznego hakowania.
Raportowanie wyników testów: od notatek do wniosków
W rozdziale o raportowaniu książka prowadzi przez określenie prawdopodobieństwa i istotności zagrożenia. Następnie pokazuje, jak pisać raport, robić notatki i porządkować dane. To praktyczne wskazówki, które pomagają nie tylko wykonać test, ale też sensownie udokumentować jego przebieg.
W efekcie łatwiej wyciągnąć wnioski z przeprowadzonych działań i przełożyć je na realne rekomendacje. Dla każdego, kto tworzy dokumentację po testach penetracyjnych, jest to jeden z najbardziej użytecznych elementów publikacji.
| Produkt | SKU | Cena | Rodzaj |
|---|---|---|---|
| Kali Linux. Testy bezpieczeństwa, testy penetracyjne i etyczne hakowanie | 4ed9fab444f3 | 69.77 zł | Przewodnik książkowy po Kali Linux i testach bezpieczeństwa |
Dla kogo jest ta książka i jakie kompetencje rozwija
Publikacja jest kierowana do osób, które chcą świadomie używać Kali Linux. Testy bezpieczeństwa, testy penetracyjne i etyczne hakowanie wymagają nie tylko znajomości narzędzi, ale też rozumienia procesu: od rekonesansu, przez wyszukiwanie podatności, po eksploatację, weryfikację i raportowanie.
W praktyce książka rozwija kompetencje w kilku obszarach: podstawy systemu, metody testowania sieci i aplikacji WWW, techniki związane z sieciami bezprzewodowymi, zagadnienia dotyczące łamania haseł, a także zaawansowane techniki oraz tworzenie i utrzymywanie dostępu w kontrolowanych warunkach.
Autor, Ric Messier, od lat 80. interesuje się bezpieczeństwem, a od ponad ćwierćwiecza pracuje z systemami Unix i Linux. Jest autorem publikacji, instruktorem i wykładowcą, posiada m.in. certyfikaty GCIH, GSEC, CEH, CISSP, co przekłada się na merytoryczny charakter książki.